الرئيسية



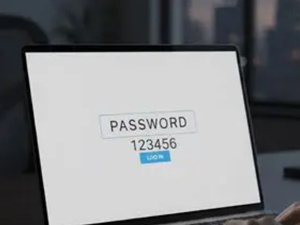
ويعكس هذا الوضع مفارقة لافتة في المشهد الرقمي، إذ تتجه التكنولوجيا نحو تقليص الاعتماد على كلمات المرور التقليدية، من خلال تقنيات أكثر سهولة وأماناً، في وقت لا يزال فيه عدد كبير من المستخدمين يلجأون إلى رموز شديدة البساطة يسهل تخمينها.
وتشير المعطيات الصادرة عن NordPass إلى أن عدد كلمات المرور التي يعتمدها المستخدم الواحد يشهد تراجعاً، في ظل انتشار وسائل بديلة للمصادقة، من بينها مفاتيح المرور ووسائل التحقق البيومتري والمصادقة متعددة العوامل. وتتيح هذه التقنيات تقليل الحاجة إلى تذكر عدد كبير من كلمات المرور، مع توفير مستويات حماية أعلى في عدد من الحالات.
غير أن استمرار استخدام «123456» على نطاق واسع يكشف أن التحدي لا يرتبط بالتكنولوجيا وحدها، بل أيضاً بسلوك المستخدم. فكلمة المرور البسيطة قد توفر سهولة في التذكر، لكنها تجعل الحسابات أكثر عرضة لمحاولات الاختراق، خصوصاً عندما تكون المعلومات المستخدمة فيها متوقعة أو متداولة على نطاق واسع.
ويكتسب هذا الأمر أهمية أكبر مع توسع الاعتماد على الخدمات الرقمية، سواء في المعاملات البنكية أو التسوق الإلكتروني أو شبكات التواصل الاجتماعي أو الخدمات الإدارية. فأي حساب ضعيف الحماية قد يشكل مدخلاً للوصول إلى معلومات شخصية أو بيانات حساسة.
وفي مواجهة هذه المخاطر، أصبح تعزيز الوعي بالأمن الرقمي جزءاً أساسياً من حماية المستخدمين. ولا يقتصر الأمر على اختيار كلمات مرور قوية وفريدة، بل يشمل أيضاً تفعيل المصادقة متعددة العوامل، والاستفادة من وسائل المصادقة الحديثة كلما كانت متاحة، وتجنب إعادة استخدام كلمة المرور نفسها في أكثر من خدمة.
وبينما تتقدم التكنولوجيا نحو مستقبل يقل فيه الاعتماد على كلمات المرور، يبدو أن التخلص من العادات الرقمية القديمة لا يزال تحدياً قائماً. فاستمرار «123456» في صدارة القائمة يذكر بأن قوة أنظمة الحماية لا تعتمد فقط على تطور التكنولوجيا، وإنما أيضاً على سلوك المستخدم ومدى وعيه بالمخاطر الرقمية.
وتشير المعطيات الصادرة عن NordPass إلى أن عدد كلمات المرور التي يعتمدها المستخدم الواحد يشهد تراجعاً، في ظل انتشار وسائل بديلة للمصادقة، من بينها مفاتيح المرور ووسائل التحقق البيومتري والمصادقة متعددة العوامل. وتتيح هذه التقنيات تقليل الحاجة إلى تذكر عدد كبير من كلمات المرور، مع توفير مستويات حماية أعلى في عدد من الحالات.
غير أن استمرار استخدام «123456» على نطاق واسع يكشف أن التحدي لا يرتبط بالتكنولوجيا وحدها، بل أيضاً بسلوك المستخدم. فكلمة المرور البسيطة قد توفر سهولة في التذكر، لكنها تجعل الحسابات أكثر عرضة لمحاولات الاختراق، خصوصاً عندما تكون المعلومات المستخدمة فيها متوقعة أو متداولة على نطاق واسع.
ويكتسب هذا الأمر أهمية أكبر مع توسع الاعتماد على الخدمات الرقمية، سواء في المعاملات البنكية أو التسوق الإلكتروني أو شبكات التواصل الاجتماعي أو الخدمات الإدارية. فأي حساب ضعيف الحماية قد يشكل مدخلاً للوصول إلى معلومات شخصية أو بيانات حساسة.
وفي مواجهة هذه المخاطر، أصبح تعزيز الوعي بالأمن الرقمي جزءاً أساسياً من حماية المستخدمين. ولا يقتصر الأمر على اختيار كلمات مرور قوية وفريدة، بل يشمل أيضاً تفعيل المصادقة متعددة العوامل، والاستفادة من وسائل المصادقة الحديثة كلما كانت متاحة، وتجنب إعادة استخدام كلمة المرور نفسها في أكثر من خدمة.
وبينما تتقدم التكنولوجيا نحو مستقبل يقل فيه الاعتماد على كلمات المرور، يبدو أن التخلص من العادات الرقمية القديمة لا يزال تحدياً قائماً. فاستمرار «123456» في صدارة القائمة يذكر بأن قوة أنظمة الحماية لا تعتمد فقط على تطور التكنولوجيا، وإنما أيضاً على سلوك المستخدم ومدى وعيه بالمخاطر الرقمية.